Cumplimiento
HodeiShield automatiza la evidencia y el seguimiento de varios marcos regulatorios sobre el mismo dato de riesgo, en lugar de gestionarlos como programas separados. Los marcos de abajo son aquellos que el producto te ayuda a gestionar, documentar y seguir; los controles que ofrece orientan tu trabajo; no constituyen asesoramiento jurídico ni certificación del cumplimiento de ninguno de ellos.
Marcos soportados
17 marcos, con la misma automatización de evidencia sobre el mismo dato de riesgo. La disponibilidad exacta de cada uno depende del plan del inquilino:
- ENS — Esquema Nacional de Seguridad
- NIS2 — Directiva de ciberseguridad de la UE
- DORA — resiliencia operativa digital del sector financiero (UE)
- RGPD / GDPR — protección de datos (UE)
- SOC 2
- ISO 27001 — gestión de la seguridad de la información
- ISO 42001 — gestión de la IA
- NIST CSF 2.0
- PCI DSS v4.0 — datos de tarjetas de pago
- Ley de IA de la UE (Reglamento (UE) 2024/1689)
- HIPAA — Security Rule (sector salud, EE.UU.)
- CMMC 2.0 — base industrial de defensa (EE.UU.)
- Cyber Essentials (Reino Unido)
- UAE IA (NESA) — Emiratos Árabes Unidos
- SAMA CSF — Arabia Saudí, sector financiero
- ECC-1:2018 (NCA) — Arabia Saudí
- Nigeria NDPA 2023
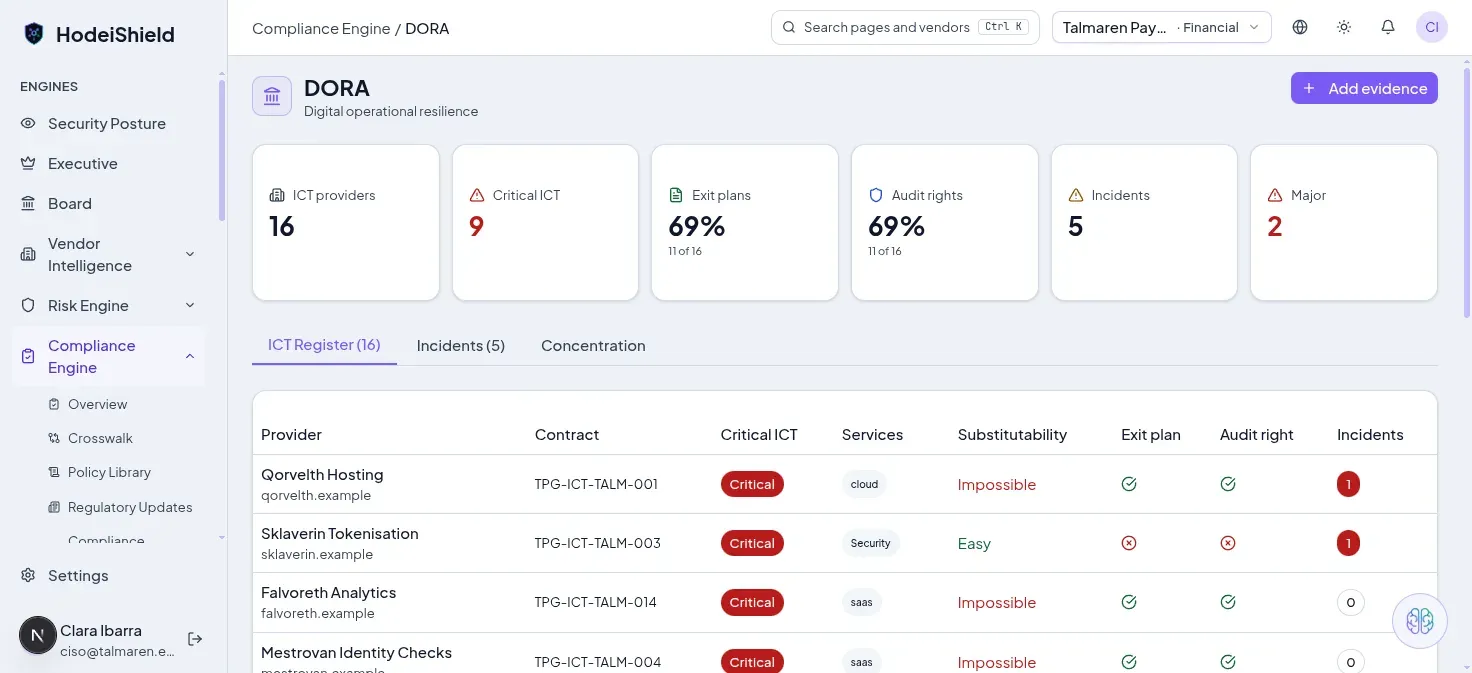
El registro TIC de DORA: proveedores críticos, cobertura de planes de salida y de derecho de auditoría, e incidentes por proveedor.
Cómo funciona
- Perfilado — declaras qué marcos te aplican y, si el marco lo requiere (como ENS), el perfil de tu sistema (categoría, dimensiones de seguridad).
- Controles — cada marco se descompone en sus controles o medidas propias (los 74 controles de ENS, las 10 medidas del Art. 21(2) de NIS2, los proveedores TIC críticos de DORA…). Cada control queda asociado a la evidencia que lo sustenta.
- Evidencia — sube o vincula la evidencia (política, captura, informe de auditoría, resultado de escaneo) que demuestra que un control se cumple. Ver Gestión de evidencias.
- Postura — un panel agregado por marco muestra qué proporción de controles está cubierta, cuáles tienen evidencia caducada, y cuáles no tienen ninguna.
Roadmap de cumplimiento
Un plan de trabajo priorizado: qué control atacar primero según su peso en el marco y el esfuerzo estimado, para pasar de "sin evidencia" a disponer de lo necesario para una auditoría con la secuencia correcta, no la alfabética.
Evidencias
Cada pieza de evidencia tiene un propietario, una fecha de validez y un estado (vigente / próxima a caducar / caducada). Una evidencia caducada dejar de contar para la postura del marco hasta que se renueve — la plataforma no la elimina en silencio, la marca.
Crosswalk entre marcos
Un mismo control técnico (cifrado en tránsito, por ejemplo) suele aparecer en varios marcos a la vez. El crosswalk vincula un control físico con todas las obligaciones regulatorias que satisface, para no duplicar el trabajo de evidenciarlo.
Incidentes de seguridad y plazos de notificación
La consola calcula, para cada incidente, qué plazos de notificación corren según el marco que te aplica (DORA, NIS2, RGPD y, si el incidente afecta a un sistema de IA de alto riesgo, el AI Act). El cálculo es una ayuda orientativa: el veredicto y los borradores de informe son una estimación, y la decisión y la notificación son siempre tuyas.
- Registrar no es notificar. Dar de alta un incidente DORA no lo notifica a ninguna autoridad, y la consola no envía nada a ninguna autoridad. Cuando lo hayas notificado tú, usa Registrar notificación inicial (fecha de la notificación y referencia que te dio la autoridad). Entonces quedan debidos el informe intermedio y el informe final.
- Cerrar incidente registra la fecha de resolución.
- Evaluar posible grave. Cuando el clasificador de DORA no puede descartar que un incidente sea grave (por ejemplo, afecta a servicios críticos pero los umbrales no se han medido), lo marca como posible grave y avisa por alerta. Tú decides con Evaluar posible grave: grave o no grave, con una nota opcional.
- Estos tres actos sólo los puede hacer un administrador del inquilino; cada uno queda auditado con su fecha, su autor y los valores anteriores y nuevos.
- Sin avisos retroactivos. Si la consola recalcula los plazos de un incidente que nadie ha guardado, esos plazos nuevos o movidos no generan avisos. Los plazos anteriores a la actualización siguen avisando.
Datos de la entidad (Ámbito regulatorio)
En Configuración › Organización › Tenant › Ámbito regulatorio declaras los datos que deciden qué plazos se calculan. Mientras no los declares, la consola aplica el supuesto más estricto y cada incidente muestra un aviso.
- Entidad financiera sujeta a DORA: sí o no. Si lo eres, se calculan los plazos de DORA y no los de NIS2 (DORA es la norma sectorial).
- Rol en el RGPD: responsable o encargado del tratamiento. El responsable notifica a la autoridad de control en un máximo de 72 horas desde que tiene constancia de la violación (art. 33.1). El encargado avisa al responsable sin dilación indebida (art. 33.2) y recibe un borrador de aviso dirigido al responsable, no a la autoridad.
- Evaluación de riesgo RGPD documentada por incidente: la excepción a notificar a la autoridad la decide esa evaluación, no la gravedad del incidente.
- Clase NIS2: esencial, importante o fuera de ámbito. Fuera de ámbito, no se calculan plazos NIS2.
- IA de alto riesgo (art. 6 del AI Act), preguntada por incidente: sólo un sistema de alto riesgo genera los plazos del art. 73. Las fechas de aplicación siguen el Reglamento (UE) 2026/1744.
Al guardar, se recalculan los plazos de los incidentes abiertos.
Informes y aviso de privacidad
Los borradores de informe de incidente se generan en el idioma de la interfaz (los seis idiomas disponibles) y no se presentan como una plantilla oficial de las ESA.
El aviso de privacidad de la consola es público, sin necesidad de iniciar sesión, en app.hodeishield.com/privacy. Explica en qué papel trata HodeiShield los datos personales, con qué finalidades, plazos y subencargados, y cómo ejercer tus derechos. Está enlazado desde el inicio de sesión, el pie de página y Mi cuenta. La lista de proveedores está en Subencargados.