Motor de riesgo
El motor de riesgo combina tres fuentes de señal (escaneo, cuestionario, CVEs — ver Conceptos básicos) en una puntuación 0–100 por proveedor, y esa puntuación se traduce en dos vistas complementarias:
Puntuación compuesta
La vista operativa: un número, una banda de severidad (crítico / alto / medio / bajo / informativo) y los hallazgos concretos que la explican, con enlace a la evidencia que los respalda.
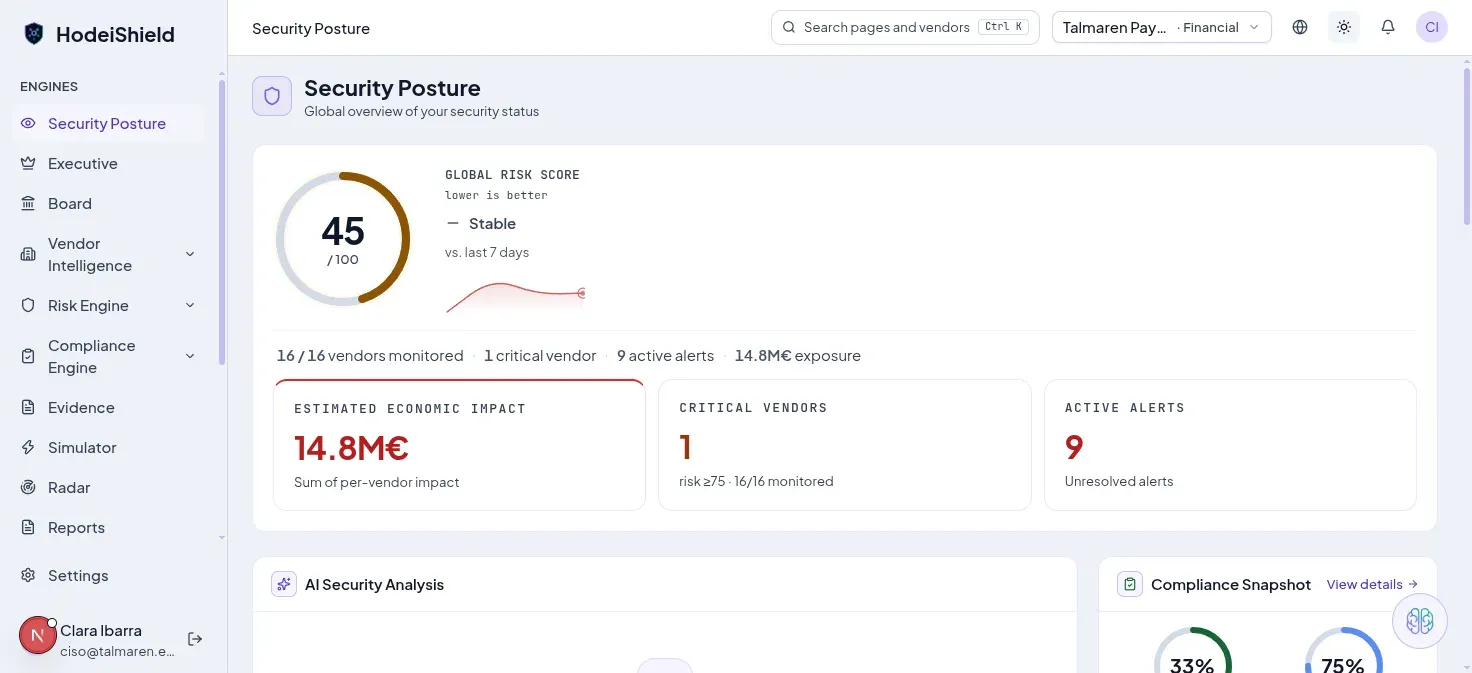
El panel principal: puntuación global (0–100, menor es mejor), impacto económico agregado y proveedores críticos de un vistazo.
Exposición financiera (FAIR/ALE)
Plan Operate en adelante
La vista para dirección: la misma puntuación de riesgo, traducida a una pérdida anual esperada en euros mediante el método FAIR (Factor Analysis of Information Risk). Permite comparar proveedores heterogéneos — un proveedor de nube y una consultora — en la misma unidad, y priorizar la remediación por impacto económico, no sólo por severidad técnica.
Re-escaneo automático
El resultado de un escaneo se cachea por un tiempo que depende del plan del inquilino — pasado ese tiempo, la siguiente visita a la ficha del proveedor dispara un escaneo nuevo:
| Plan | Caché del escaneo | Re-escaneo bajo demanda |
|---|---|---|
| Operate / Enterprise | 24 horas | Sí, con un margen mínimo de 24 h entre solicitudes |
| Automate / Trial | 48 horas | Sí, con un margen mínimo de 48 h entre solicitudes |
| Essentials / Gobierno IA / Free | 7 días | No disponible en este plan |
El tiempo de caché puede ajustarse por proveedor según su criticidad.
Qué analiza un escaneo
- DNS y certificados TLS
- Exposición en buscadores de superficie de ataque
- Brechas de datos conocidas asociadas al dominio
- Análisis asistido por IA (OVHcloud AI Endpoints) sobre la evidencia recopilada
Infraestructura compartida
Un escaneo llega a la dirección pública de un proveedor. Cuando esa dirección pertenece a una red de distribución de contenidos (CDN), a una plataforma compartida o a un proveedor de nube, un hallazgo en ella puede describir los equipos del proveedor de infraestructura y no el servidor propio del proveedor evaluado. Por eso cada hallazgo lleva una etiqueta con el proveedor al que se atribuyó y con la confianza de esa atribución, y su peso en la puntuación técnica depende del tipo de infraestructura:
| Tipo de infraestructura | Peso del hallazgo en la puntuación |
|---|---|
| Borde de CDN | No cuenta |
| Plataforma compartida | Una cuarta parte |
| Instancia en la nube del proveedor | Cuenta por completo |
La ficha del proveedor muestra la etiqueta en cada hallazgo, cuántos hallazgos están excluidos y por qué, y cuántos están en infraestructura compartida. Cuando una decisión cambia una puntuación, el cambio aparece en el historial de puntuación del proveedor. Un hallazgo marcado como riesgo aceptado mantiene su peso y lleva la etiqueta «aceptado». Un hallazgo marcado como falso positivo, o uno que el proveedor disputó y tú aceptaste, deja de contar.
Controles continuos
Además del ciclo de re-escaneo periódico, algunos hallazgos (una CVE crítica publicada, una brecha nueva) disparan una re-evaluación inmediata del proveedor afectado, sin esperar al siguiente ciclo — y una alerta si tienes una regla de enrutado configurada para ese tipo de evento (ver Primeros pasos → Configurar alertas).