Conceptos básicos
El grafo de la cadena de suministro
HodeiShield modela tu ecosistema de terceros como un grafo dirigido, no como una lista plana:
| Elemento | Descripción | Ejemplo |
|---|---|---|
| Nodo | Una entidad: proveedor, producto, o tu propia organización | Proveedor de nube X |
| Arista | Una relación de dependencia entre dos nodos | Tu app depende de Proveedor de nube X |
| Peso | La fuerza de la dependencia, usada para propagar riesgo | Crítico = 1.0, soporte = 0.3 |
Un incidente en un nodo no se queda aislado: se propaga por las aristas según su peso, así que el riesgo de un cuarto-parte (el proveedor de tu proveedor) también puede llegar a tu puntuación.
Tipos de dependencia
| Tipo | Impacto si falla |
|---|---|
| Crítico | Interrumpe el servicio o expone datos sensibles |
| Operacional | Degrada una función, sin interrupción total |
| Soporte | Impacto limitado, normalmente reversible |
| Subprocesador | Procesa datos en nombre de un proveedor directo |
| Revendedor | Intermediario comercial, sin acceso técnico directo |
Criticidad
Cada proveedor recibe un nivel de criticidad (crítico / alto / medio / bajo) que actúa como multiplicador sobre su puntuación de riesgo y decide con qué frecuencia se re-escanea.
Riesgo sistémico
Cuando varios proveedores críticos dependen, a su vez, del mismo cuarto-parte, ese cuarto-parte concentra un riesgo que ninguna de las relaciones directas muestra por separado. HodeiShield señala esta concentración explícitamente en el grafo, en vez de dejarla oculta detrás de N puntuaciones independientes.
Cómo se calcula la puntuación de riesgo (0–100)
| Componente | Peso | Origen |
|---|---|---|
| Escaneo de seguridad | 35–50 % | Resultado del escaneo automático |
| Cuestionario | 25–40 % | Auto-evaluación del proveedor |
| CVEs conocidas | 20–35 % | Vulnerabilidades en los activos declarados |
Cuando falta un componente, los pesos de los demás suben: por ejemplo, con sólo datos de CVE el componente de CVEs pesa un 60 %. La puntuación base se ajusta con modificadores: nivel de acceso del proveedor (la puntuación final se multiplica por 1,3 con acceso crítico, 1,15 con alto, 1,0 con medio y 0,85 con bajo), tiempo transcurrido sin re-escanear, riesgo propagado desde sus propias dependencias, certificaciones vigentes (la reducen) y concentración de dependencias en un mismo cuarto-parte.
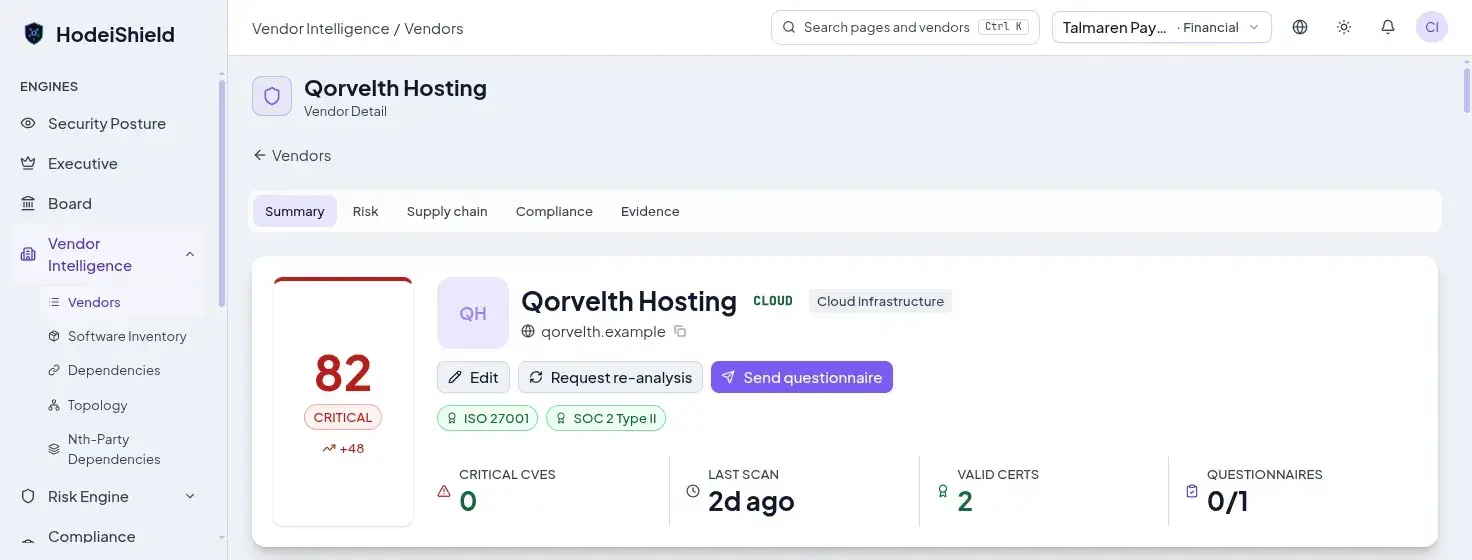
La ficha resumen de un proveedor: puntuación compuesta, banda de severidad, certificaciones vigentes y CVEs críticas.
Siguiente paso
- Motor de riesgo — de la puntuación a la exposición financiera.
- Primeros pasos — añade tu primer proveedor.